Snap Compliance
Contáctenos

Idioma

EN ES PT
Probar gratis
Marco regulatorio · Chile

Cumplimiento en Chile, de la Ley 19.913 a la 21.719, con la evidencia lista para cada autoridad

Para bancos, aseguradoras, corredoras, AFP, cooperativas, fintech y toda empresa: qué le exigen la Ley 19.913 y la UAF, el modelo de prevención de delitos de la Ley 20.393 tras la Ley 21.595, la Ley 21.719 de datos personales y la Ley 21.663 de ciberseguridad, y cómo Snap Compliance las convierte en un programa que funciona.

En resumen

El marco en seis piezas

Ley marco

Ley 19.913

Crea la Unidad de Análisis Financiero y tipifica el lavado de activos. Su artículo 3 enumera a quienes deben reportar: del sistema financiero a notarios, corredores de propiedades, automotoras, joyerías y los inscritos en los registros de la Ley Fintec.

Inteligencia financiera

UAF · Circular N° 62

La UAF recibe los reportes por su Portal de Entidades Reportantes. Su Circular N° 62, vigente desde el 1 de junio de 2025, reunió en una sola norma las instrucciones para el sector privado y derogó la N° 49 y las posteriores.

Supervisión financiera

CMF

Fiscaliza a bancos, aseguradoras, corredoras, administradoras de fondos y las cooperativas bajo su supervisión. Su Circular N° 2368, de febrero de 2026, alineó el capítulo 1-14 de la RAN con la Circular N° 62.

Responsabilidad penal

Ley 20.393 · Ley 21.595

Desde el 1 de septiembre de 2024, la persona jurídica responde por los delitos económicos cometidos en el marco de su actividad si los facilitó la falta de un modelo de prevención implementado de forma efectiva.

Datos personales

Ley 21.719 · Decreto 662

Reemplaza el régimen de la Ley 19.628 desde el 1 de diciembre de 2026 y crea la Agencia de Protección de Datos Personales. El Decreto 662 reglamenta el modelo de prevención de infracciones y su certificación.

Ciberseguridad

Ley 21.663 · ANCI

Rige para quienes prestan servicios esenciales, entre ellos la banca, los servicios financieros y los medios de pago, y los obliga a reportar sus incidentes al CSIRT Nacional con una alerta temprana en tres horas.

Quién está obligado

Cuatro leyes, cuatro universos de obligados

Cada ley alcanza a un universo distinto: la 19.913, a los sujetos que enumera; la 20.393, a toda persona jurídica; la 21.719, a quien trate datos personales; y la 21.663, a quien preste un servicio esencial. Una misma entidad suele estar en las cuatro.

Ley 19.913 · art. 3

Prevención del lavado de activos

Los sujetos del artículo 3 designan un oficial de cumplimiento, aplican debida diligencia, identifican al beneficiario final desde un 10% de participación o por control efectivo, tratan a las PEP como tales hasta al menos un año después del cargo, reportan las operaciones sospechosas en cuanto las detectan y registran por cinco años las operaciones en efectivo sobre USD 10.000.

Norma de prevención
Circular UAF N° 62 · RAN 1-14
Supervisa
UAF · CMF

Cómo lo resuelve Snap Compliance
Ley 20.393 · arts. 3 y 4

Responsabilidad penal de la persona jurídica

Alcanza a toda persona jurídica de derecho privado y a las empresas y universidades del Estado. La exime un modelo de prevención de delitos adecuado y efectivamente implementado: actividades de riesgo identificadas, protocolos con canales seguros de denuncia y sanciones internas incorporados a los contratos de trabajo, un responsable con independencia y recursos, y evaluaciones periódicas de terceros independientes.

Norma de prevención
Ley 21.595
Supervisa
Ministerio Público

Ley 21.719 · Ley 19.628

Protección de datos personales

Desde el 1 de diciembre de 2026 obliga a todo responsable de datos, sin umbral de tamaño: bases de licitud, respuesta a los derechos del titular en 30 días corridos, medidas de seguridad, aviso a la Agencia de las vulneraciones sin dilaciones indebidas y evaluación de impacto de los tratamientos de alto riesgo. El modelo de prevención de infracciones es voluntario y, certificado, atenúa la responsabilidad.

Norma de prevención
Decreto 662 de Hacienda
Supervisa
Agencia de Protección de Datos Personales

Cómo lo resuelve Snap Compliance

Ley 21.663 · arts. 4, 8 y 9

Ciberseguridad

Obliga a las instituciones que prestan servicios esenciales a prevenir, reportar y resolver incidentes. Los operadores de importancia vital, que la ANCI califica por resolución, suman un sistema de gestión de seguridad de la información, planes de continuidad certificados, ejercicios periódicos y un delegado de ciberseguridad.

Norma de prevención
Decreto 295 · Decreto 285
Supervisa
ANCI · CSIRT Nacional

Cómo lo resuelve Snap Compliance

Por sector

Qué le toca a cada sector

Las cuatro leyes se cruzan distinto en cada industria. Empiece por la suya: qué ley la obliga, qué norma la desarrolla y quién la supervisa.

Ley 19.913 · Ley 21.663

Bancos y emisores de tarjetas

Bancos, instituciones financieras y emisores y operadores de tarjetas de crédito y de prepago son sujetos obligados de la Ley 19.913, y la banca es un servicio esencial de la Ley 21.663.

  • Reportan a la UAF las operaciones sospechosas en cuanto las detectan y, cada mes, dentro de los primeros diez días hábiles, las operaciones en efectivo sobre USD 10.000; si no hubo, envían un reporte negativo.
  • Con su Circular N° 2368, de febrero de 2026, la CMF alineó con la Circular N° 62 el capítulo 1-14 de la RAN, que rige su prevención del lavado de activos y del financiamiento del terrorismo. La misma circular ajustó la Circular N° 1 de los emisores de tarjetas no bancarios.
  • Reportan sus incidentes de ciberseguridad al CSIRT Nacional: alerta temprana en tres horas, actualización en 72 horas —24 si son operadores de importancia vital— e informe final en quince días. La primera nómina de operadores de importancia vital, de diciembre de 2025, incluye instituciones de banca, servicios financieros y medios de pago.
  • Desde diciembre de 2020, el capítulo 20-10 de la RAN rige su gestión de la seguridad de la información y de la ciberseguridad.
Norma de prevención
RAN 1-14 · RAN 20-10 · Circular UAF N° 62
Supervisa
CMF · UAF

Soluciones para el sector

Ley 19.913 · art. 3

Mercado de valores y fondos

Bolsas de valores, corredores de bolsa, agentes de valores, administradoras generales de fondos y administradoras de fondos de inversión son sujetos obligados de la Ley 19.913.

  • Además de la Circular N° 62 de la UAF, aplican la Circular N° 1.809 de la antigua Superintendencia de Valores y Seguros, que sigue vigente con sus modificaciones y fiscaliza la CMF.
  • Reportan cada trimestre, hasta el día 10 de enero, abril, julio y octubre, las operaciones en efectivo sobre USD 10.000, y las sospechosas en cuanto las detectan.
  • Las administradoras generales de fondos están entre las instituciones de banca, servicios financieros y medios de pago de la primera nómina de operadores de importancia vital de la Ley 21.663.
Norma de prevención
Circular SVS N° 1.809 · Circular UAF N° 62
Supervisa
CMF · UAF

Ley 19.913 · art. 3

Seguros

Las compañías de seguros son sujetos obligados de la Ley 19.913 y reportan a la UAF sus operaciones sospechosas y en efectivo.

  • La Circular N° 1.809 de la antigua SVS instruye su prevención del lavado de activos y del financiamiento del terrorismo; desde febrero de 2024, la NCG 325 de la CMF incluye esos riesgos en su sistema de gestión de riesgos.
  • Reportan cada trimestre las operaciones en efectivo sobre USD 10.000, como el resto del sector financiero no bancario.
  • La primera nómina de operadores de importancia vital de la Ley 21.663 incluye compañías de seguros.
Norma de prevención
Circular SVS N° 1.809 · NCG 325
Supervisa
CMF · UAF

Soluciones para el sector

Ley 19.913 · art. 3

Administradoras de fondos de pensiones

Las AFP son sujetos obligados de la Ley 19.913 y reportan a la UAF sus operaciones sospechosas y en efectivo.

  • Aplican la Circular N° 62 de la UAF; para identificar al beneficiario final sigue vigente, en su sector, la Circular N° 36 de la UAF.
  • La Ley 21.663 incluye la administración de prestaciones de seguridad social entre los servicios esenciales, y la segunda nómina de operadores de importancia vital, de julio de 2026, cubre ese sector.
Norma de prevención
Circular UAF N° 62 · Circular UAF N° 36
Supervisa
UAF

Ley 19.913 · art. 3

Cooperativas de ahorro y crédito

Las cooperativas de ahorro y crédito son sujetos obligados de la Ley 19.913, con normas propias de la CMF.

  • La Circular N° 123 de la CMF rige su prevención del lavado de activos; la CMF la alineó con la Circular N° 62 de la UAF en febrero de 2026.
  • La primera nómina de operadores de importancia vital de la Ley 21.663 incluye cooperativas de ahorro y crédito.
  • Como toda persona jurídica de derecho privado, responden penalmente bajo la Ley 20.393 si un delito económico se vio facilitado por la falta de un modelo de prevención efectivo.
Norma de prevención
Circular CMF N° 123 · Circular UAF N° 62
Supervisa
CMF · UAF

Soluciones para el sector

Ley 19.913 · Ley 21.521

Fintech y servicios de pago

Los inscritos en el Registro de Prestadores de Servicios Financieros o en el de Proveedores de Servicios de Iniciación de Pagos de la CMF son sujetos obligados desde la Ley Fintec, la 21.521.

  • La Circular N° 62 les exige la regla de viaje —la información del originador y del beneficiario en las transferencias— desde el 1 de julio de 2025.
  • Los emisores y operadores de tarjetas de prepago y de sistemas de pago similares también son sujetos obligados, y los medios de pago son un servicio esencial de la Ley 21.663.
  • Si hacen perfilamiento automatizado con efectos jurídicos significativos o tratan datos a gran escala, la Ley 21.719 les exige una evaluación de impacto.
Norma de prevención
Circular UAF N° 62
Supervisa
CMF · UAF

Soluciones para el sector

Ley 19.913 · art. 3

Inmobiliario, notarios y conservadores

Los corredores de propiedades, las empresas de gestión inmobiliaria, los notarios y los conservadores son sujetos obligados de la Ley 19.913.

  • Reportan cada semestre, hasta el 10 de enero y el 10 de julio, las operaciones en efectivo sobre USD 10.000, y un reporte negativo si no las hubo.
  • Designan un oficial de cumplimiento que se relaciona con la UAF, identifican al beneficiario final de sus clientes y reportan las operaciones sospechosas en cuanto las detectan.
Norma de prevención
Circular UAF N° 62
Supervisa
UAF

Ley 20.393 · Ley 21.719 · Ley 19.913

Empresas del sector real

Ninguna empresa queda fuera de la Ley 20.393 ni de la 21.719: la primera alcanza a toda persona jurídica de derecho privado y la segunda, a quien trate datos personales.

  • Desde la Ley 21.575, de 2023, las automotoras y comercializadoras de vehículos, las empresas de arriendo de vehículos, los comerciantes de metales preciosos, joyas y piedras preciosas y quienes fabrican o venden armas son sujetos obligados de la Ley 19.913.
  • Los administradores y usuarios de zonas francas, los agentes de aduana y las casas de remate también reportan a la UAF.
  • El modelo de prevención de delitos de la Ley 20.393 se ajusta al giro, tamaño, complejidad y recursos de la empresa, y sus protocolos se incorporan a los contratos de trabajo y de prestación de servicios, incluidos los de sus máximos ejecutivos.
Norma de prevención
Ley 21.595 · Decreto 662 · Ley 21.575

Cómo lo resolvemos

De la norma a la evidencia que pide el supervisor

Leer la norma es el primer paso. Lo que revisa un supervisor es un programa que funcione y deje evidencia.

Programa Fortaleza AML

Implementamos con su equipo el programa de prevención —tecnología, capacitación y documentación— y ordenamos la evidencia para el supervisor. La entidad que completa el programa recibe el sello Fortaleza AML. Es un sello de Snap Compliance, no una certificación.

Toolkit Ley 21.719 · Chile

38 entregables editables en ocho fases, del inventario de tratamientos al expediente de certificación del modelo de prevención de infracciones. Mientras se publica, su autodiagnóstico gratuito le muestra cuánto le falta.

Ver el toolkit

Compliance OS

Screening de clientes y beneficiarios finales en listas y noticias, matrices de riesgo y monitoreo AML en una sola plataforma. Su equipo decide; la plataforma hace el trabajo pesado.

Ver la plataforma

La plataforma por dentro

Lo que encontrará en Snap Compliance

Así sigue Snap Compliance el riesgo de su cartera, cierre a cierre: de la foto completa al cliente que se movió y el porqué de cada cambio.

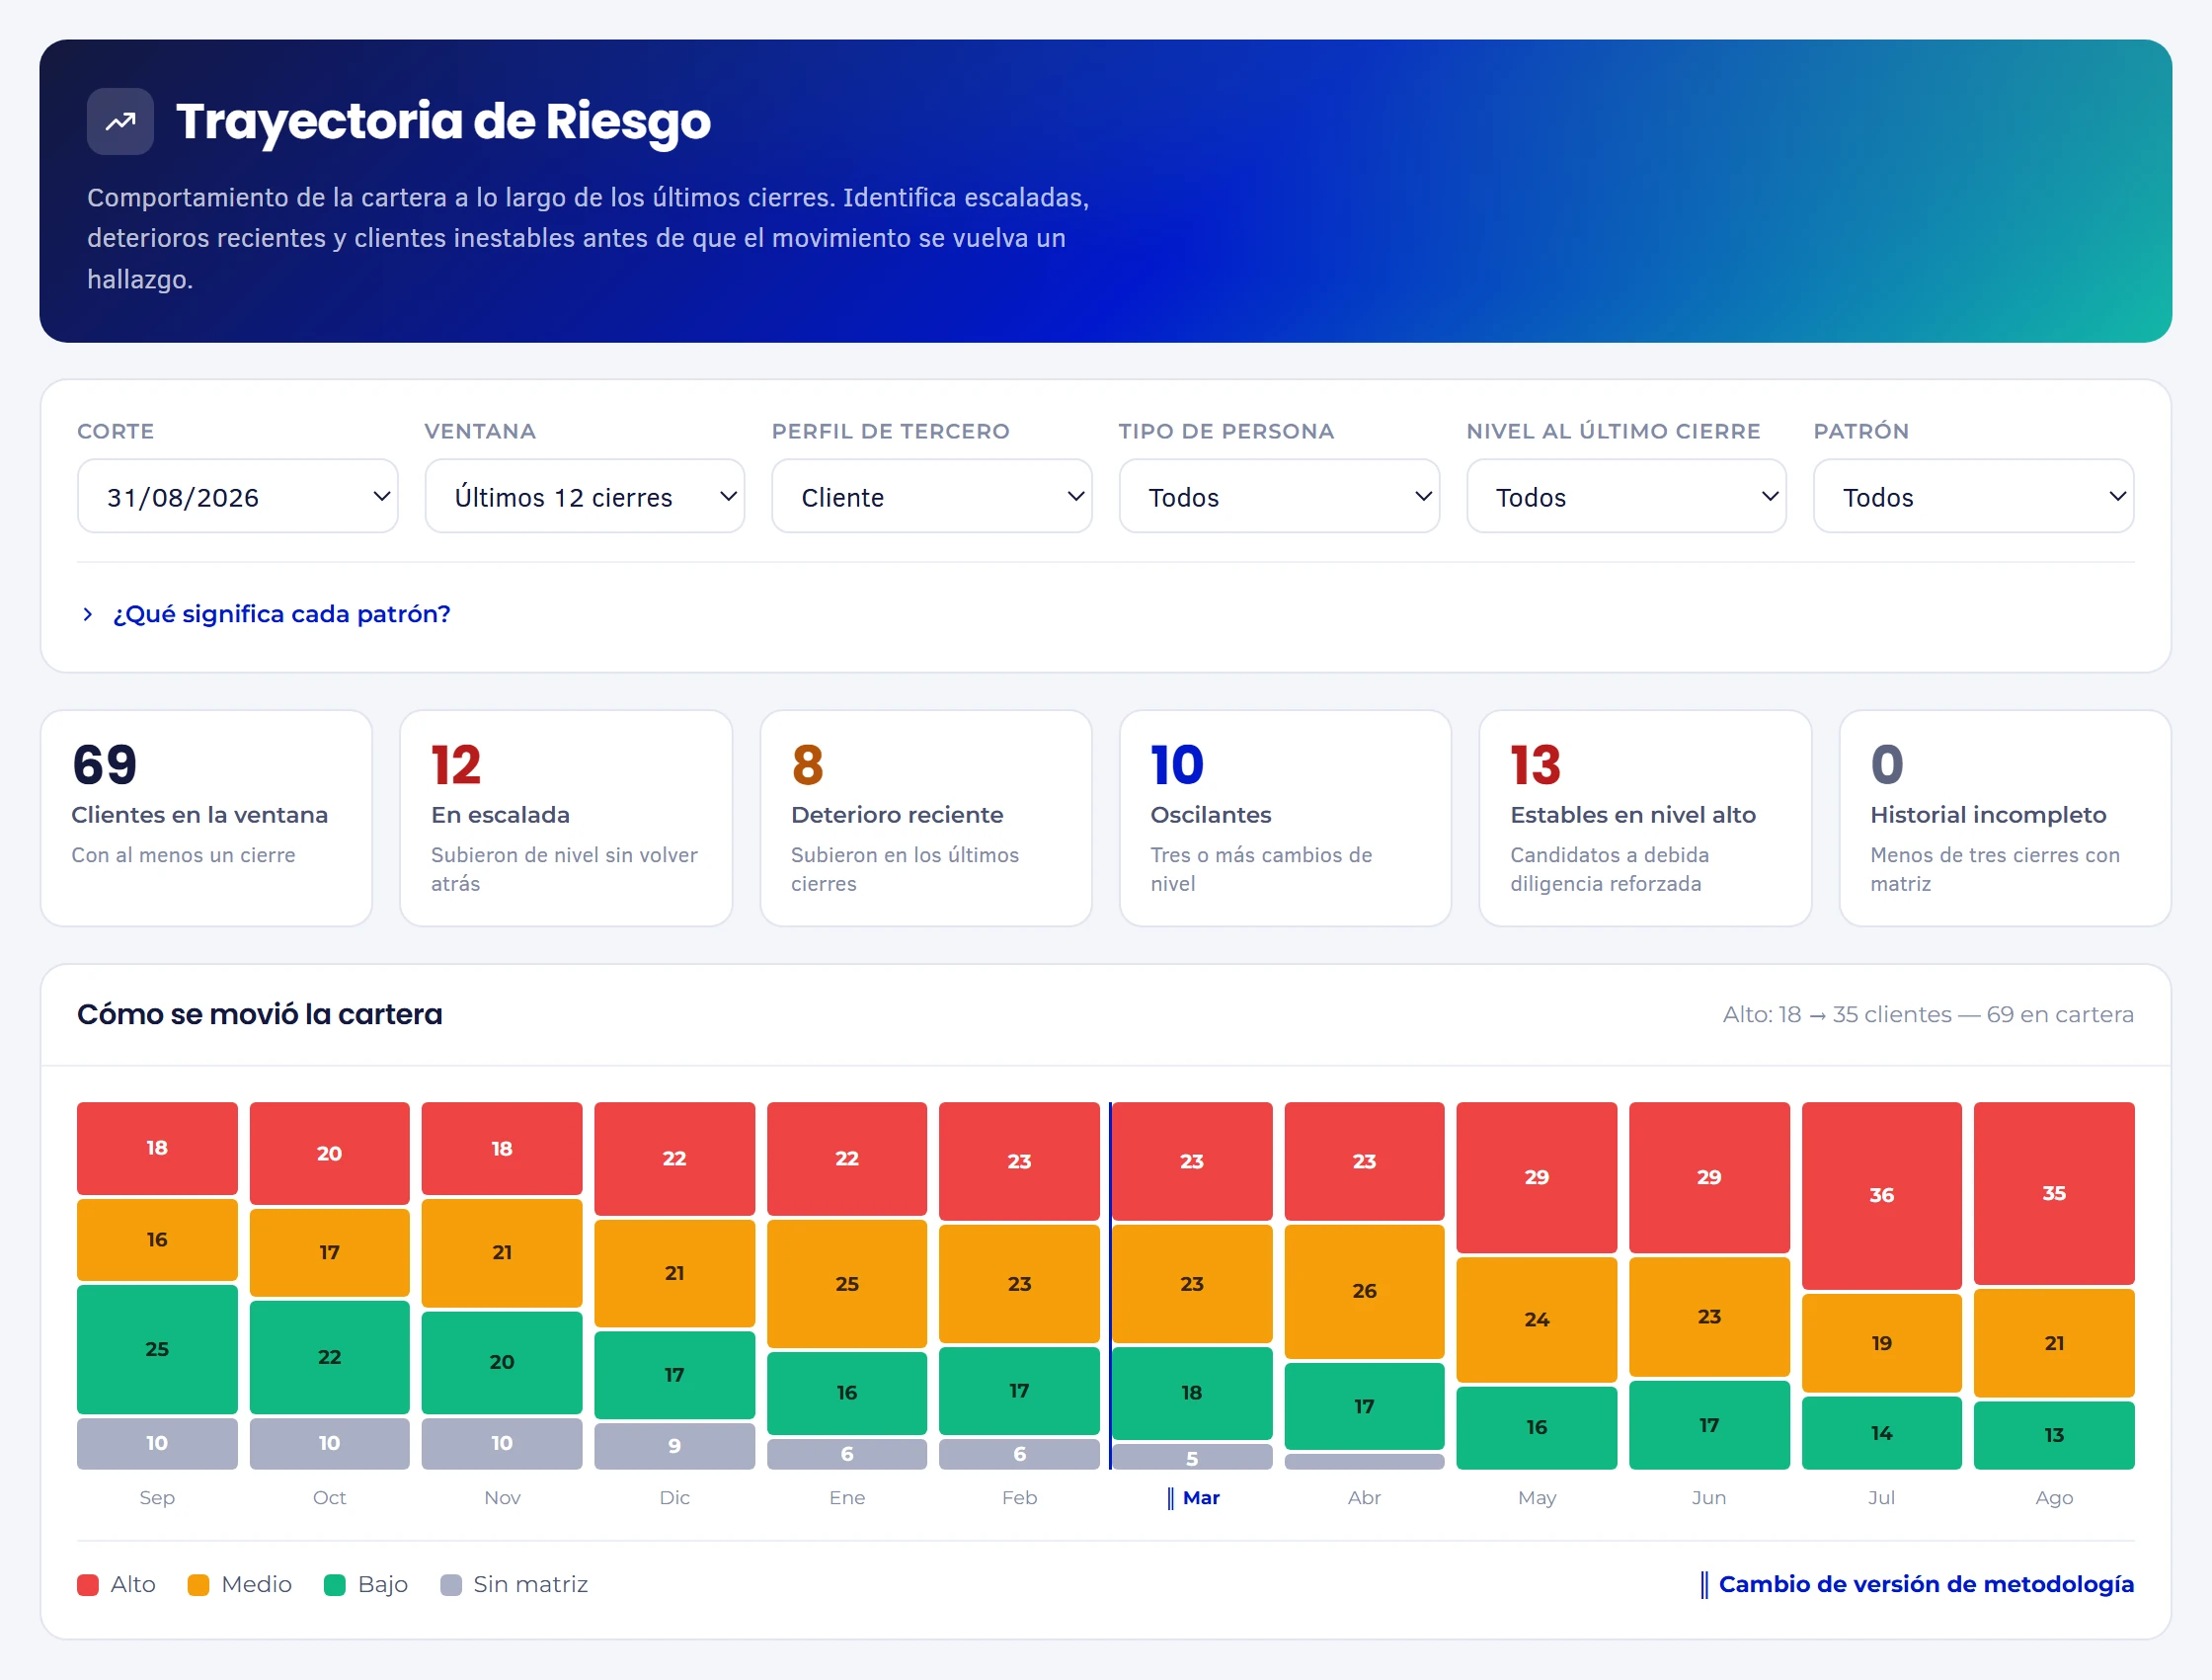
Trayectoria de Riesgo: clientes en escalada, con deterioro reciente, oscilantes y estables en nivel alto, y la cartera por nivel de riesgo en doce cierres Ver la pantalla completa (se abre en otra pestaña)

Cómo se movió su cartera

Doce cierres de la matriz de riesgo en una sola vista: cuántos clientes pasaron a riesgo alto, cuántos escalan sin volver atrás y desde qué cierre rige una metodología nueva.

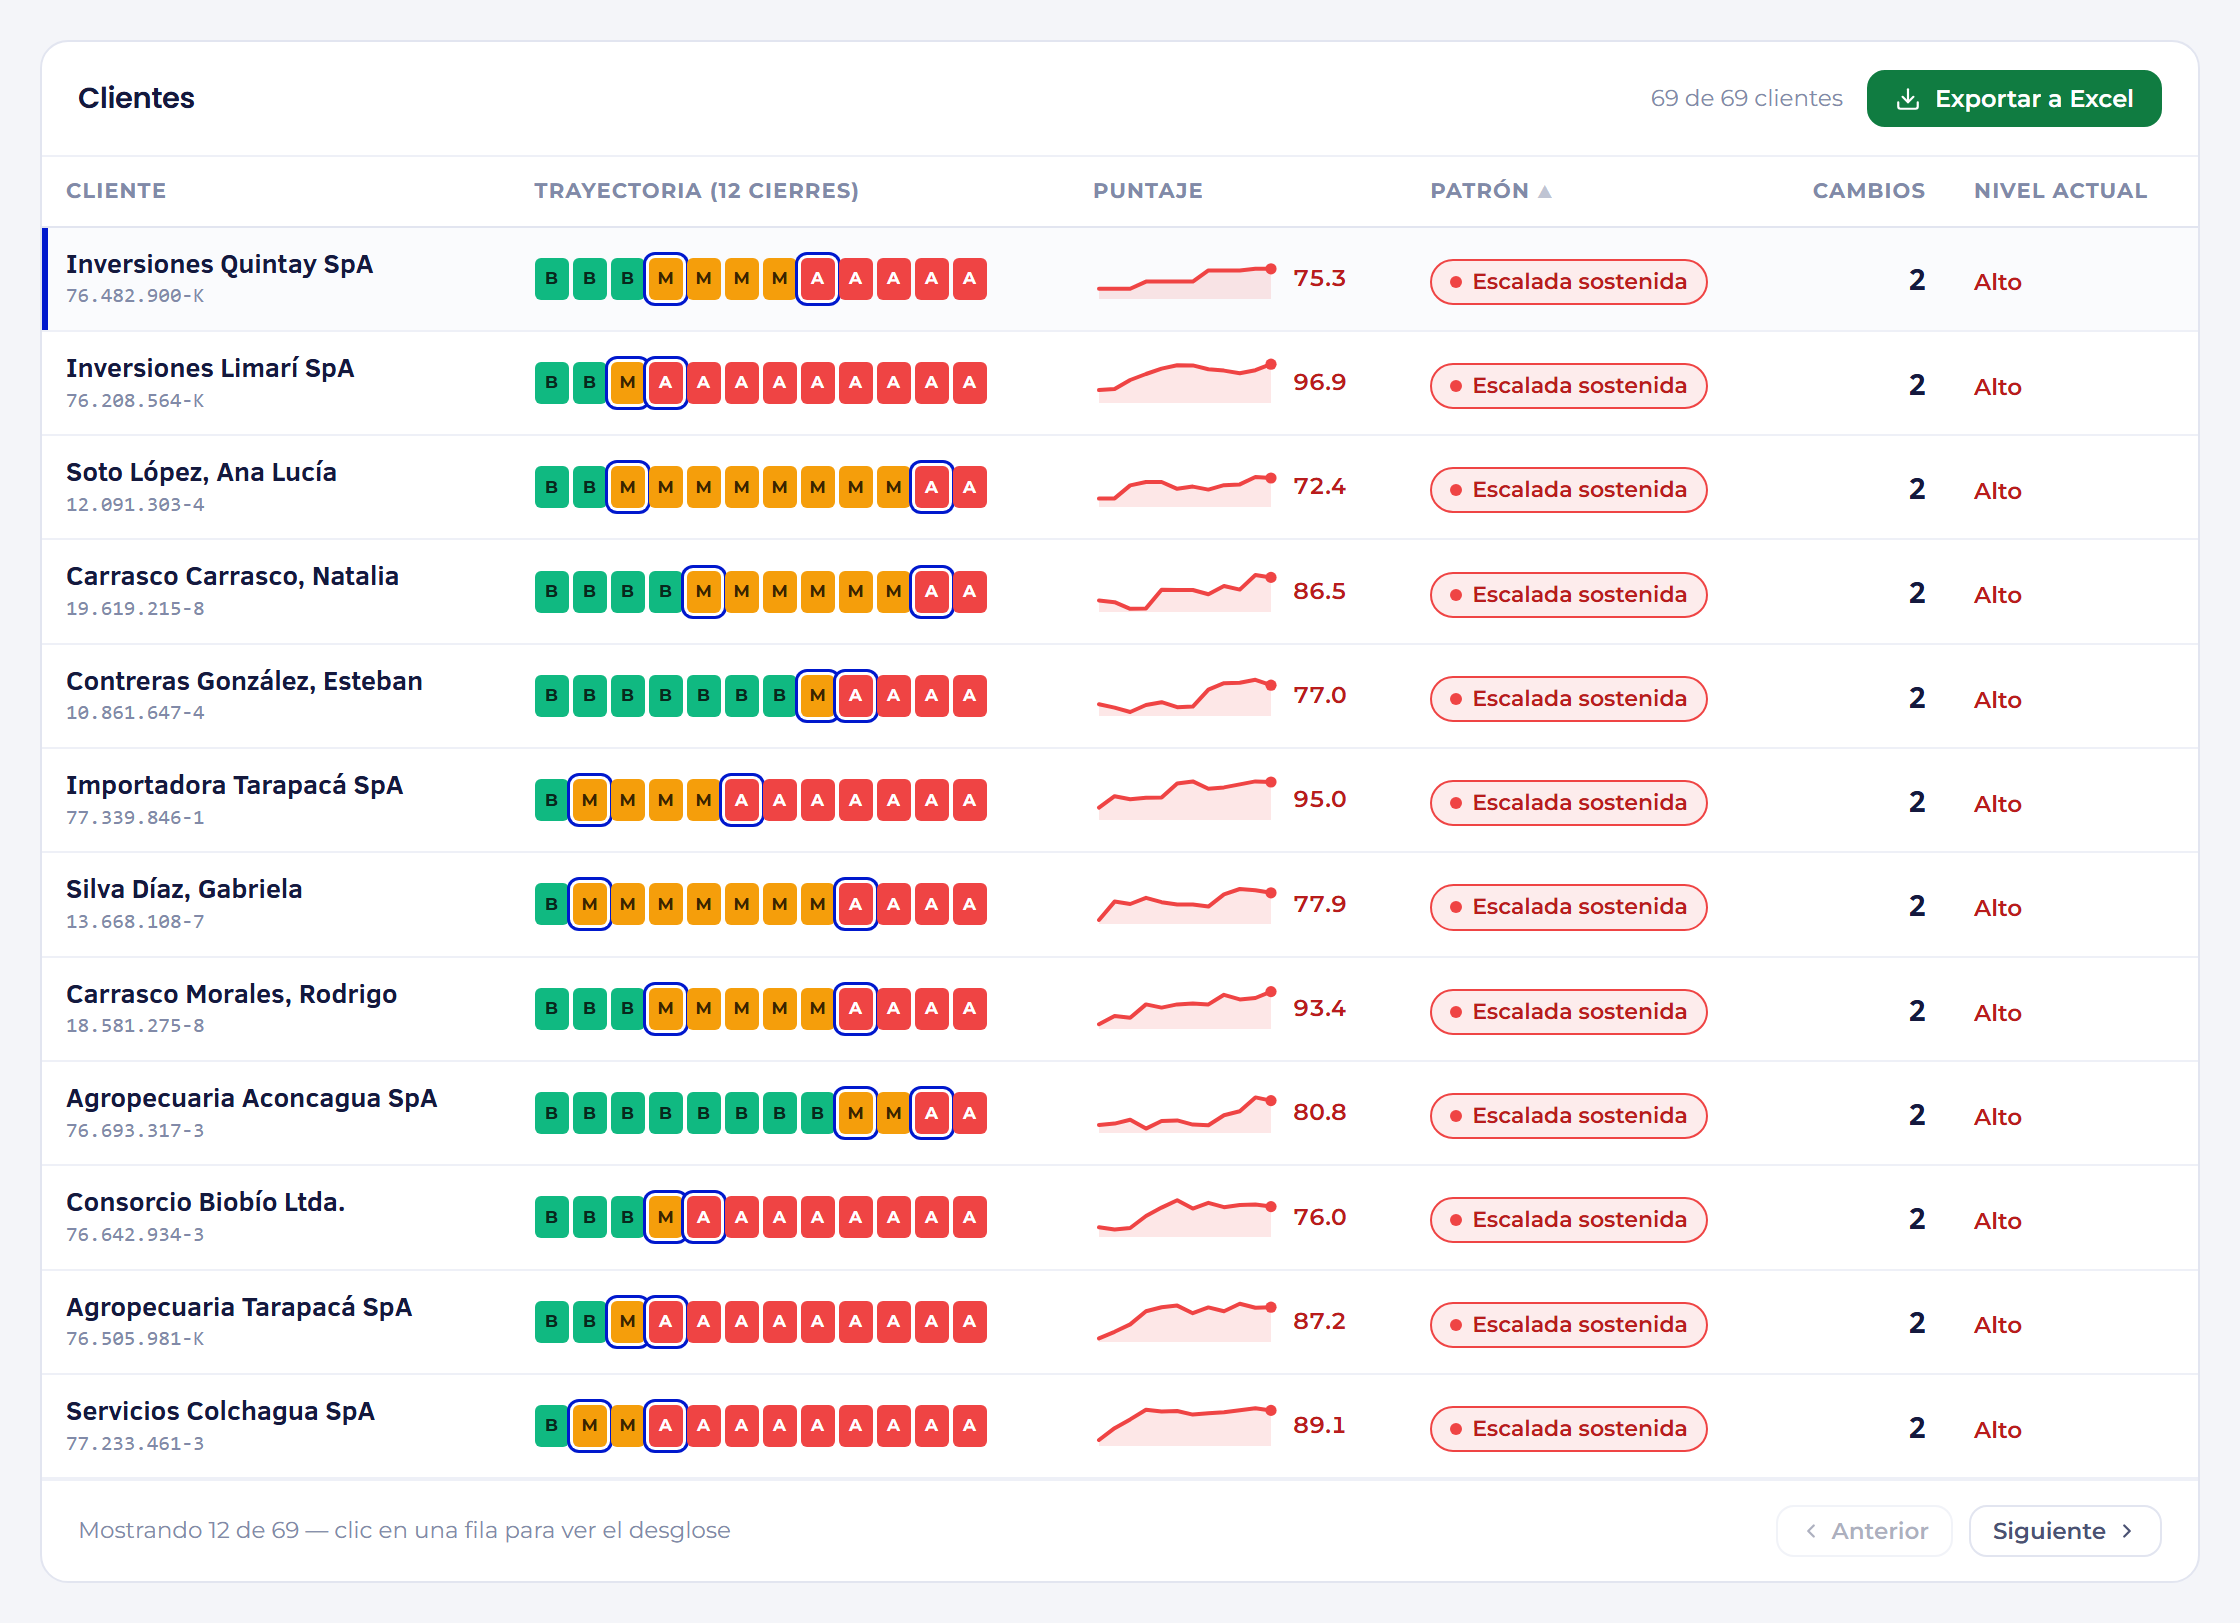
Lista de clientes con su trayectoria de doce cierres, el puntaje, el patrón y el nivel de riesgo actual Ver la pantalla completa (se abre en otra pestaña)

A quién mirar hoy

Cada cliente con sus doce cierres y un patrón que ordena la atención: escalada sostenida, deterioro reciente, oscilante o estable en nivel alto, candidato a debida diligencia reforzada. La lista sale a Excel con un clic.

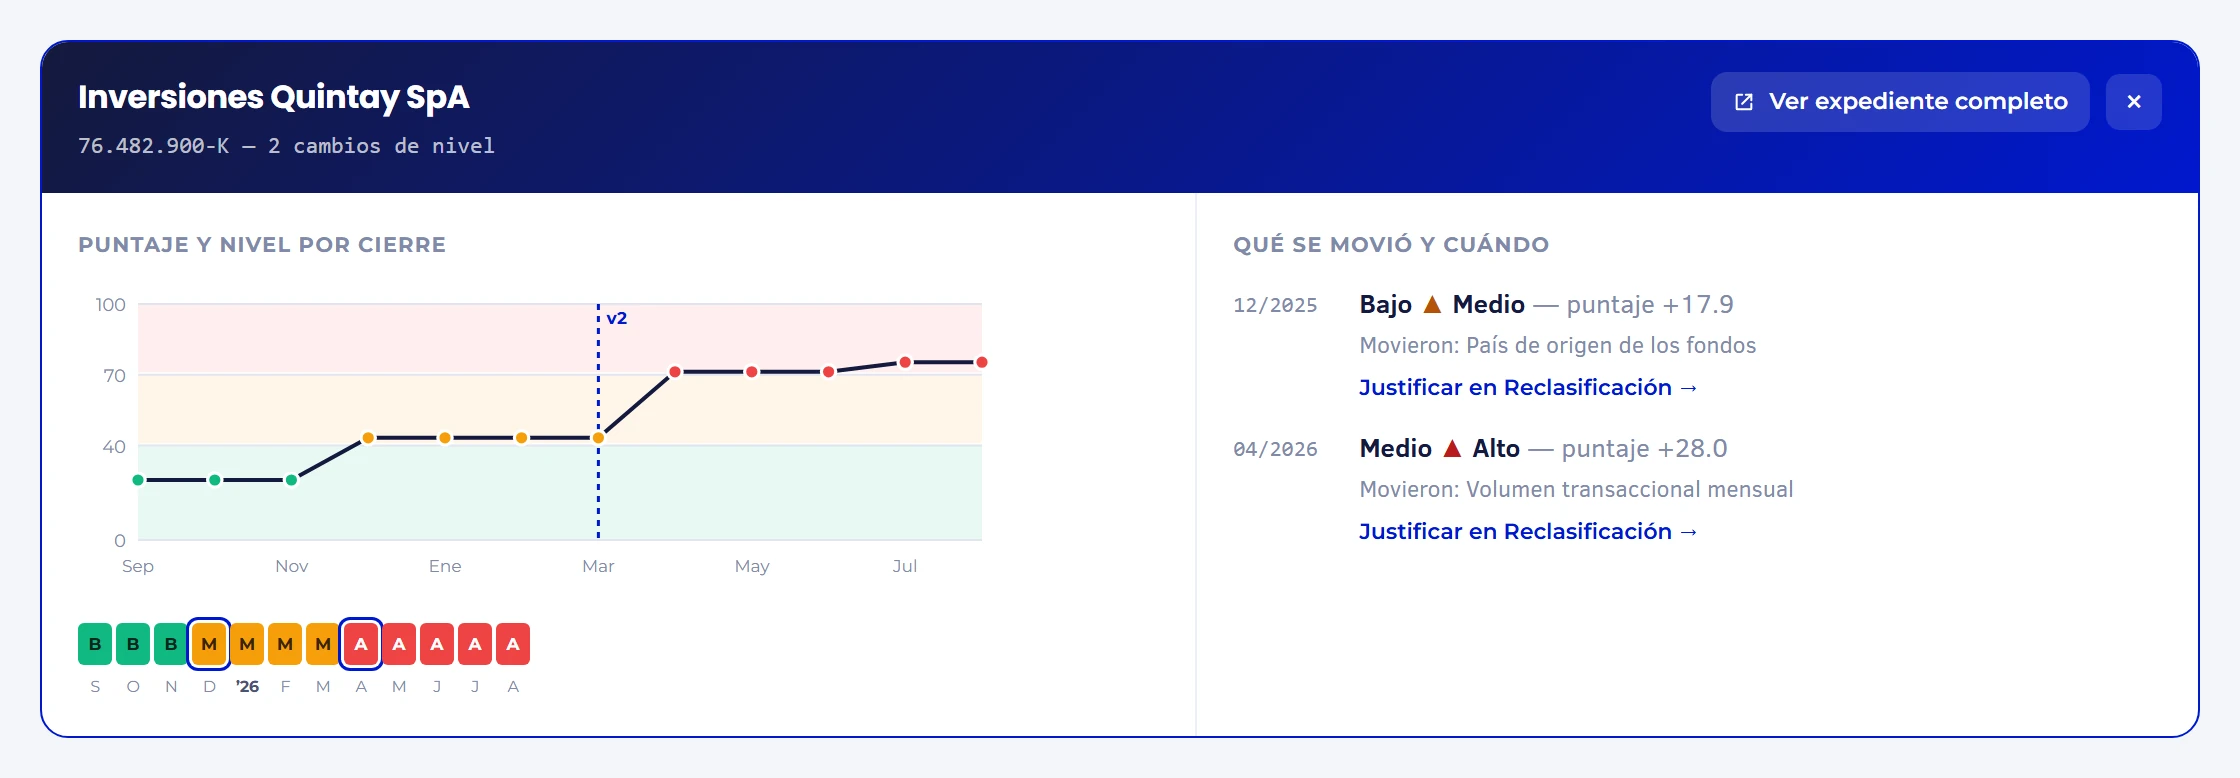
Detalle de un cliente: el puntaje por cierre con el cambio de metodología marcado y cada cambio de nivel con el subfactor que lo movió Ver la pantalla completa (se abre en otra pestaña)

Qué movió a cada cliente

El puntaje de cada cierre, el subfactor que cambió el nivel y en qué mes. Desde cada movimiento se abre su justificación en Reclasificación de Clientes.

Monitoreo AML

Pantallas de Snap Compliance con datos ficticios.

Preguntas frecuentes

Lo que más nos preguntan sobre el cumplimiento en Chile

¿Quiénes son sujetos obligados de la Ley 19.913 en Chile?

Los que enumera su artículo 3: bancos e instituciones financieras, emisores y operadores de tarjetas, casas de cambio, corredores de bolsa, administradoras de fondos, aseguradoras, AFP, cooperativas de ahorro y crédito, casinos, notarios, conservadores, corredores de propiedades y empresas de gestión inmobiliaria, entre otros. La Ley Fintec sumó a los inscritos en los registros de la CMF, y la Ley 21.575, de 2023, a automotoras, joyerías y comerciantes de metales preciosos. Con Debida Diligencia, cada cliente queda identificado y con su riesgo calculado.

¿Qué cambió la Circular N° 62 de la UAF?

Desde el 1 de junio de 2025 reúne en una sola norma las instrucciones de la UAF para el sector privado, y derogó la Circular N° 49 y las posteriores. Fija como beneficiario final a quien posee el 10% o más del capital o de los derechos a voto, o ejerce el control efectivo; amplía las categorías de personas expuestas políticamente y extiende esa condición hasta al menos un año después del cargo. Scan Agent cruza a cada cliente y beneficiario final con listas y noticias.

¿Cuándo se reportan a la UAF las operaciones sospechosas y las operaciones en efectivo?

Las sospechosas, en cuanto se detectan, por el Portal de Entidades Reportantes y sin avisar al cliente: el artículo 6 de la Ley 19.913 lo prohíbe. Las operaciones en efectivo sobre USD 10.000 se registran y se conservan al menos cinco años. Los bancos las reportan cada mes; el resto del sector financiero, cada trimestre; y el sector no financiero, cada semestre, con reporte negativo si no las hubo. El Monitoreo AML alerta cuando un cliente se sale de su perfil.

¿Qué multas aplica la UAF por incumplir la Ley 19.913?

El artículo 20 fija amonestación o multas de hasta 800 UF por las infracciones leves, hasta 3.000 UF por las menos graves —como incumplir el registro de operaciones en efectivo— y hasta 5.000 UF por las graves, entre ellas no reportar operaciones sospechosas. Si una infracción de la misma naturaleza se reitera en doce meses, la multa puede llegar al triple, y puede alcanzar también a los directores o representantes que hayan participado. El Monitoreo AML deja la evidencia de cada alerta y de su resolución.

¿Qué cambió la Ley 21.595 en la responsabilidad penal de las empresas?

Desde el 1 de septiembre de 2024, la Ley 20.393 hace responsable a la persona jurídica por todos los delitos de los artículos 1 a 4 de la Ley de Delitos Económicos —sean o no económicos según esa ley—, el financiamiento del terrorismo y la trata de personas. Ya no se exige que el delito la beneficie: basta que se cometa en el marco de su actividad y que lo facilite la falta de un modelo de prevención efectivamente implementado. Gestión de Riesgos lleva la matriz de esos riesgos.

¿Qué debe tener un modelo de prevención de delitos según la Ley 20.393?

El artículo 4 pide cuatro aspectos, en la medida exigible al giro, tamaño, complejidad y recursos de la entidad: identificar las actividades con riesgo de delito; protocolos y procedimientos con canales seguros de denuncia y sanciones internas, comunicados a todos e incorporados a los contratos; uno o más responsables con independencia, facultades y recursos; y evaluaciones periódicas por terceros independientes. El Canal de Denuncias Anónimas da el canal seguro, y Gestión de Riesgos, la identificación de las actividades de riesgo.

¿Desde cuándo rige la Ley 21.719 y qué multas contempla?

Sus modificaciones a la Ley 19.628 rigen desde el 1 de diciembre de 2026; hasta entonces sigue el texto actual de la 19.628. La Agencia de Protección de Datos Personales puede multar con hasta 5.000 UTM las infracciones leves, 10.000 las graves y 20.000 las gravísimas. La reincidencia permite hasta el triple, y una empresa que no sea de menor tamaño y reincida en una grave o gravísima arriesga hasta el 2% o el 4% de sus ingresos anuales. El Diagnóstico Ley 21.719, gratuito, muestra sus brechas.

¿Qué es el modelo de prevención de infracciones de la Ley 21.719 y qué regula el Decreto 662?

Es el programa de cumplimiento voluntario del artículo 49: un delegado de protección de datos con medios y facultades, la caracterización de los datos que se tratan, las actividades de riesgo, protocolos, reporte interno y sanciones internas. Certificado por la Agencia, atenúa la responsabilidad, y la entidad figura en el Registro Nacional de Sanciones y Cumplimiento. El Decreto 662 de Hacienda, publicado el 9 de septiembre de 2026, regula su implementación, su certificación —vigente por tres años y renovable— y su supervisión.

¿A quién obliga la Ley 21.663 de ciberseguridad y en qué plazos se reportan los incidentes?

A quienes prestan servicios esenciales —entre ellos energía, telecomunicaciones, salud y la banca, los servicios financieros y los medios de pago— y, con deberes adicionales, a los operadores de importancia vital que califica la ANCI. Todos reportan al CSIRT Nacional: alerta temprana dentro de tres horas desde que conocen el incidente, actualización en 72 horas —24 para los operadores de importancia vital— e informe final en quince días. Las multas llegan a 20.000 UTM, y al doble para esos operadores.

¿Cómo ayuda Snap Compliance a cumplir estas leyes a la vez?

Con un solo programa y la evidencia en un solo lugar. Debida Diligencia y Scan Agent identifican a clientes y beneficiarios finales y los cruzan con listas; el Monitoreo AML sigue su riesgo cierre a cierre; Gestión de Riesgos lleva la matriz de riesgos de delitos, de datos y de ciberseguridad; el Canal de Denuncias Anónimas da el canal seguro que pide la Ley 20.393; y el Diagnóstico Ley 21.719 mide lo que falta antes del 1 de diciembre de 2026.

¿Su programa aguantaría hoy la revisión de un supervisor?

Revisamos con usted dónde está su entidad frente a esta normativa y qué le falta para dejarlo demostrado.

Hablar con un especialista

Autodiagnóstico gratuito · Chile

¿Qué tan preparada está su organización para la Ley N° 21.719?

Responda las preguntas que aplican a su organización y conozca sus hallazgos bloqueantes, sus brechas por dominio y su exposición estimada, con un plan de acción en Word.

16 dominios · 45 a 90 minutos · se guarda y se retoma Faltan 64 días para la vigencia