Snap Compliance
Contate-nos

Idioma

EN ES PT
Comece grátis
Marco regulatório · Chile

Compliance no Chile, da Lei 19.913 à 21.719, com a evidência pronta para cada autoridade

Para bancos, seguradoras, corretoras, AFPs, cooperativas, fintechs e toda empresa: o que exigem a Lei 19.913 e a UAF, o modelo de prevenção de delitos da Lei 20.393 após a Lei 21.595, a Lei 21.719 de dados pessoais e a Lei 21.663 de cibersegurança, e como a Snap Compliance as transforma em um programa que funciona.

Em resumo

O marco em seis peças

Lei-quadro

Ley 19.913

Cria a Unidade de Análise Financeira e tipifica a lavagem de dinheiro. Seu artigo 3 lista quem deve comunicar: do sistema financeiro a notários, corretores de imóveis, concessionárias de veículos, joalherias e os inscritos nos registros da Lei Fintec.

Inteligência financeira

UAF · Circular N° 62

A UAF recebe as comunicações pelo seu Portal de Entidades Reportantes. Sua Circular nº 62, vigente desde 1º de junho de 2025, reuniu em uma única norma as instruções para o setor privado e revogou a nº 49 e as posteriores.

Supervisão financeira

CMF

Supervisiona bancos, seguradoras, corretoras, administradoras de fundos e as cooperativas sob sua fiscalização. Sua Circular nº 2368, de fevereiro de 2026, alinhou o capítulo 1-14 da RAN à Circular nº 62.

Responsabilidade penal

Ley 20.393 · Ley 21.595

Desde 1º de setembro de 2024, a pessoa jurídica responde pelos crimes econômicos cometidos no âmbito de sua atividade quando facilitados pela falta de um modelo de prevenção implementado de forma efetiva.

Dados pessoais

Ley 21.719 · Decreto 662

Substitui o regime da Lei 19.628 a partir de 1º de dezembro de 2026 e cria a Agência de Proteção de Dados Pessoais. O Decreto 662 regulamenta o modelo de prevenção de infrações e sua certificação.

Cibersegurança

Ley 21.663 · ANCI

Aplica-se a quem presta serviços essenciais, entre eles bancos, serviços financeiros e meios de pagamento, e os obriga a comunicar seus incidentes ao CSIRT Nacional com um alerta precoce em três horas.

Quem é sujeito obrigado

Quatro leis, quatro universos de obrigados

Cada lei alcança um universo diferente: a 19.913, os sujeitos que enumera; a 20.393, toda pessoa jurídica; a 21.719, quem trata dados pessoais; e a 21.663, quem presta um serviço essencial. Uma mesma entidade costuma estar nas quatro.

Ley 19.913 · art. 3

Prevenção à lavagem de dinheiro

Os sujeitos do artigo 3 designam um oficial de compliance, aplicam diligência devida, identificam o beneficiário final a partir de 10% de participação ou por controle efetivo, tratam as PEP como tais até pelo menos um ano após o cargo, comunicam as operações suspeitas assim que as detectam e registram por cinco anos as operações em espécie acima de USD 10.000.

Norma de prevenção
Circular UAF N° 62 · RAN 1-14
Supervisor
UAF · CMF

Como a Snap Compliance resolve
Ley 20.393 · arts. 3 y 4

Responsabilidade penal da pessoa jurídica

Alcança toda pessoa jurídica de direito privado e as empresas e universidades do Estado. Um modelo de prevenção de delitos adequado e efetivamente implementado a isenta: atividades de risco identificadas, protocolos com canais seguros de denúncia e sanções internas incorporados aos contratos de trabalho, um responsável com independência e recursos e avaliações periódicas por terceiros independentes.

Norma de prevenção
Ley 21.595
Supervisor
Ministerio Público

Ley 21.719 · Ley 19.628

Proteção de dados pessoais

A partir de 1º de dezembro de 2026 obriga todo responsável pelo tratamento, sem limite de porte: bases legais, resposta aos direitos do titular em 30 dias corridos, medidas de segurança, aviso à Agência sobre violações de segurança sem demora indevida e avaliação de impacto dos tratamentos de alto risco. O modelo de prevenção de infrações é voluntário e, certificado, atenua a responsabilidade.

Norma de prevenção
Decreto 662 de Hacienda
Supervisor
Agencia de Protección de Datos Personales

Como a Snap Compliance resolve

Ley 21.663 · arts. 4, 8 y 9

Cibersegurança

Obriga as instituições que prestam serviços essenciais a prevenir, comunicar e resolver incidentes. Os operadores de importância vital, que a ANCI qualifica por resolução, somam um sistema de gestão da segurança da informação, planos de continuidade certificados, exercícios periódicos e um delegado de cibersegurança.

Norma de prevenção
Decreto 295 · Decreto 285
Supervisor
ANCI · CSIRT Nacional

Como a Snap Compliance resolve

Por setor

O que cabe a cada setor

As quatro leis se cruzam de forma diferente em cada setor. Comece pelo seu: qual lei o obriga, qual norma a desenvolve e quem o supervisiona.

Ley 19.913 · Ley 21.663

Bancos e emissores de cartões

Bancos, instituições financeiras e emissores e operadores de cartões de crédito e pré-pagos são sujeitos obrigados da Lei 19.913, e os bancos são um serviço essencial da Lei 21.663.

  • Comunicam à UAF as operações suspeitas assim que as detectam e, todo mês, nos primeiros dez dias úteis, as operações em espécie acima de USD 10.000; se não houve, enviam uma comunicação negativa.
  • Com sua Circular nº 2368, de fevereiro de 2026, a CMF alinhou à Circular nº 62 o capítulo 1-14 da RAN, que rege sua prevenção à lavagem de dinheiro e ao financiamento do terrorismo. A mesma circular ajustou a Circular nº 1 dos emissores de cartões não bancários.
  • Comunicam seus incidentes de cibersegurança ao CSIRT Nacional: alerta precoce em três horas, atualização em 72 horas —24 se forem operadores de importância vital— e relatório final em quinze dias. A primeira lista de operadores de importância vital, de dezembro de 2025, inclui instituições de bancos, serviços financeiros e meios de pagamento.
  • Desde dezembro de 2020, o capítulo 20-10 da RAN rege sua gestão da segurança da informação e da cibersegurança.
Norma de prevenção
RAN 1-14 · RAN 20-10 · Circular UAF N° 62
Supervisor
CMF · UAF

Soluções para o setor

Ley 19.913 · art. 3

Mercado de valores e fundos

Bolsas de valores, corretoras de valores, agentes de valores, administradoras gerais de fundos e administradoras de fundos de investimento são sujeitos obrigados da Lei 19.913.

  • Além da Circular nº 62 da UAF, aplicam a Circular nº 1.809 da antiga Superintendência de Valores e Seguros, ainda vigente com suas modificações e fiscalizada pela CMF.
  • Comunicam a cada trimestre, até o dia 10 de janeiro, abril, julho e outubro, as operações em espécie acima de USD 10.000, e as suspeitas assim que as detectam.
  • As administradoras gerais de fundos estão entre as instituições de bancos, serviços financeiros e meios de pagamento da primeira lista de operadores de importância vital da Lei 21.663.
Norma de prevenção
Circular SVS N° 1.809 · Circular UAF N° 62
Supervisor
CMF · UAF

Ley 19.913 · art. 3

Seguros

As seguradoras são sujeitos obrigados da Lei 19.913 e comunicam à UAF suas operações suspeitas e em espécie.

  • A Circular nº 1.809 da antiga SVS instrui sua prevenção à lavagem de dinheiro e ao financiamento do terrorismo; desde fevereiro de 2024, a NCG 325 da CMF inclui esses riscos em seu sistema de gestão de riscos.
  • Comunicam a cada trimestre as operações em espécie acima de USD 10.000, como o restante do setor financeiro não bancário.
  • A primeira lista de operadores de importância vital da Lei 21.663 inclui seguradoras.
Norma de prevenção
Circular SVS N° 1.809 · NCG 325
Supervisor
CMF · UAF

Soluções para o setor

Ley 19.913 · art. 3

Administradoras de fundos de pensão

As AFPs são sujeitos obrigados da Lei 19.913 e comunicam à UAF suas operações suspeitas e em espécie.

  • Aplicam a Circular nº 62 da UAF; para identificar o beneficiário final, segue vigente em seu setor a Circular nº 36 da UAF.
  • A Lei 21.663 inclui a administração de benefícios da seguridade social entre os serviços essenciais, e a segunda lista de operadores de importância vital, de julho de 2026, cobre esse setor.
Norma de prevenção
Circular UAF N° 62 · Circular UAF N° 36
Supervisor
UAF

Ley 19.913 · art. 3

Cooperativas de poupança e crédito

As cooperativas de poupança e crédito são sujeitos obrigados da Lei 19.913, com normas próprias da CMF.

  • A Circular nº 123 da CMF rege sua prevenção à lavagem de dinheiro; a CMF a alinhou à Circular nº 62 da UAF em fevereiro de 2026.
  • A primeira lista de operadores de importância vital da Lei 21.663 inclui cooperativas de poupança e crédito.
  • Como toda pessoa jurídica de direito privado, respondem penalmente pela Lei 20.393 se um crime econômico foi facilitado pela falta de um modelo de prevenção efetivo.
Norma de prevenção
Circular CMF N° 123 · Circular UAF N° 62
Supervisor
CMF · UAF

Ley 19.913 · Ley 21.521

Fintechs e serviços de pagamento

Os inscritos no Registro de Prestadores de Serviços Financeiros ou no de Provedores de Serviços de Iniciação de Pagamentos da CMF são sujeitos obrigados desde a Lei Fintec, a 21.521.

  • A Circular nº 62 exige a regra de viagem —as informações do remetente e do beneficiário nas transferências— desde 1º de julho de 2025.
  • Os emissores e operadores de cartões pré-pagos e de sistemas de pagamento semelhantes também são sujeitos obrigados, e os meios de pagamento são um serviço essencial da Lei 21.663.
  • Se fazem perfilamento automatizado com efeitos jurídicos significativos ou tratam dados em grande escala, a Lei 21.719 exige uma avaliação de impacto.
Norma de prevenção
Circular UAF N° 62
Supervisor
CMF · UAF

Soluções para o setor

Ley 19.913 · art. 3

Imobiliário, notários e registradores

Os corretores de imóveis, as empresas de gestão imobiliária, os notários e os registradores (conservadores) são sujeitos obrigados da Lei 19.913.

  • Comunicam a cada semestre, até 10 de janeiro e 10 de julho, as operações em espécie acima de USD 10.000, e uma comunicação negativa se não houve.
  • Designam um oficial de compliance que se relaciona com a UAF, identificam o beneficiário final de seus clientes e comunicam as operações suspeitas assim que as detectam.
Norma de prevenção
Circular UAF N° 62
Supervisor
UAF

Ley 20.393 · Ley 21.719 · Ley 19.913

Empresas do setor real

Nenhuma empresa fica fora da Lei 20.393 nem da 21.719: a primeira alcança toda pessoa jurídica de direito privado e a segunda, quem trata dados pessoais.

  • Desde a Lei 21.575, de 2023, concessionárias e revendedoras de veículos, locadoras de veículos, comerciantes de metais preciosos, joias e pedras preciosas e quem fabrica ou vende armas são sujeitos obrigados da Lei 19.913.
  • Os administradores e usuários de zonas francas, os despachantes aduaneiros e as casas de leilão também comunicam à UAF.
  • O modelo de prevenção de delitos da Lei 20.393 se ajusta à atividade, ao porte, à complexidade e aos recursos da empresa, e seus protocolos são incorporados aos contratos de trabalho e de prestação de serviços, inclusive os de seus principais executivos.
Norma de prevenção
Ley 21.595 · Decreto 662 · Ley 21.575

Como resolvemos

Da norma à evidência que o supervisor pede

Ler a norma é o primeiro passo. O que o supervisor revisa é um programa que funcione e deixe evidência.

Programa Fortaleza AML

Implementamos com sua equipe o programa de prevenção —tecnologia, capacitação e documentação— e organizamos a evidência para o supervisor. A entidade que conclui o programa recebe o selo Fortaleza AML. É um selo da Snap Compliance, não uma certificação.

Toolkit Lei 21.719 · Chile

38 entregáveis editáveis em oito fases, do inventário de tratamentos ao dossiê de certificação do modelo de prevenção de infrações. Enquanto é publicado, seu autodiagnóstico gratuito mostra quanto falta.

Ver o toolkit

Compliance OS

Screening de clientes e beneficiários finais em listas e notícias, matrizes de risco e monitoramento AML em uma única plataforma. Sua equipe decide; a plataforma faz o trabalho pesado.

Ver a plataforma

A plataforma por dentro

O que você vai encontrar na Snap Compliance

É assim que a Snap Compliance acompanha o risco da sua carteira, fechamento a fechamento: da visão completa ao cliente que se moveu e o porquê de cada mudança.

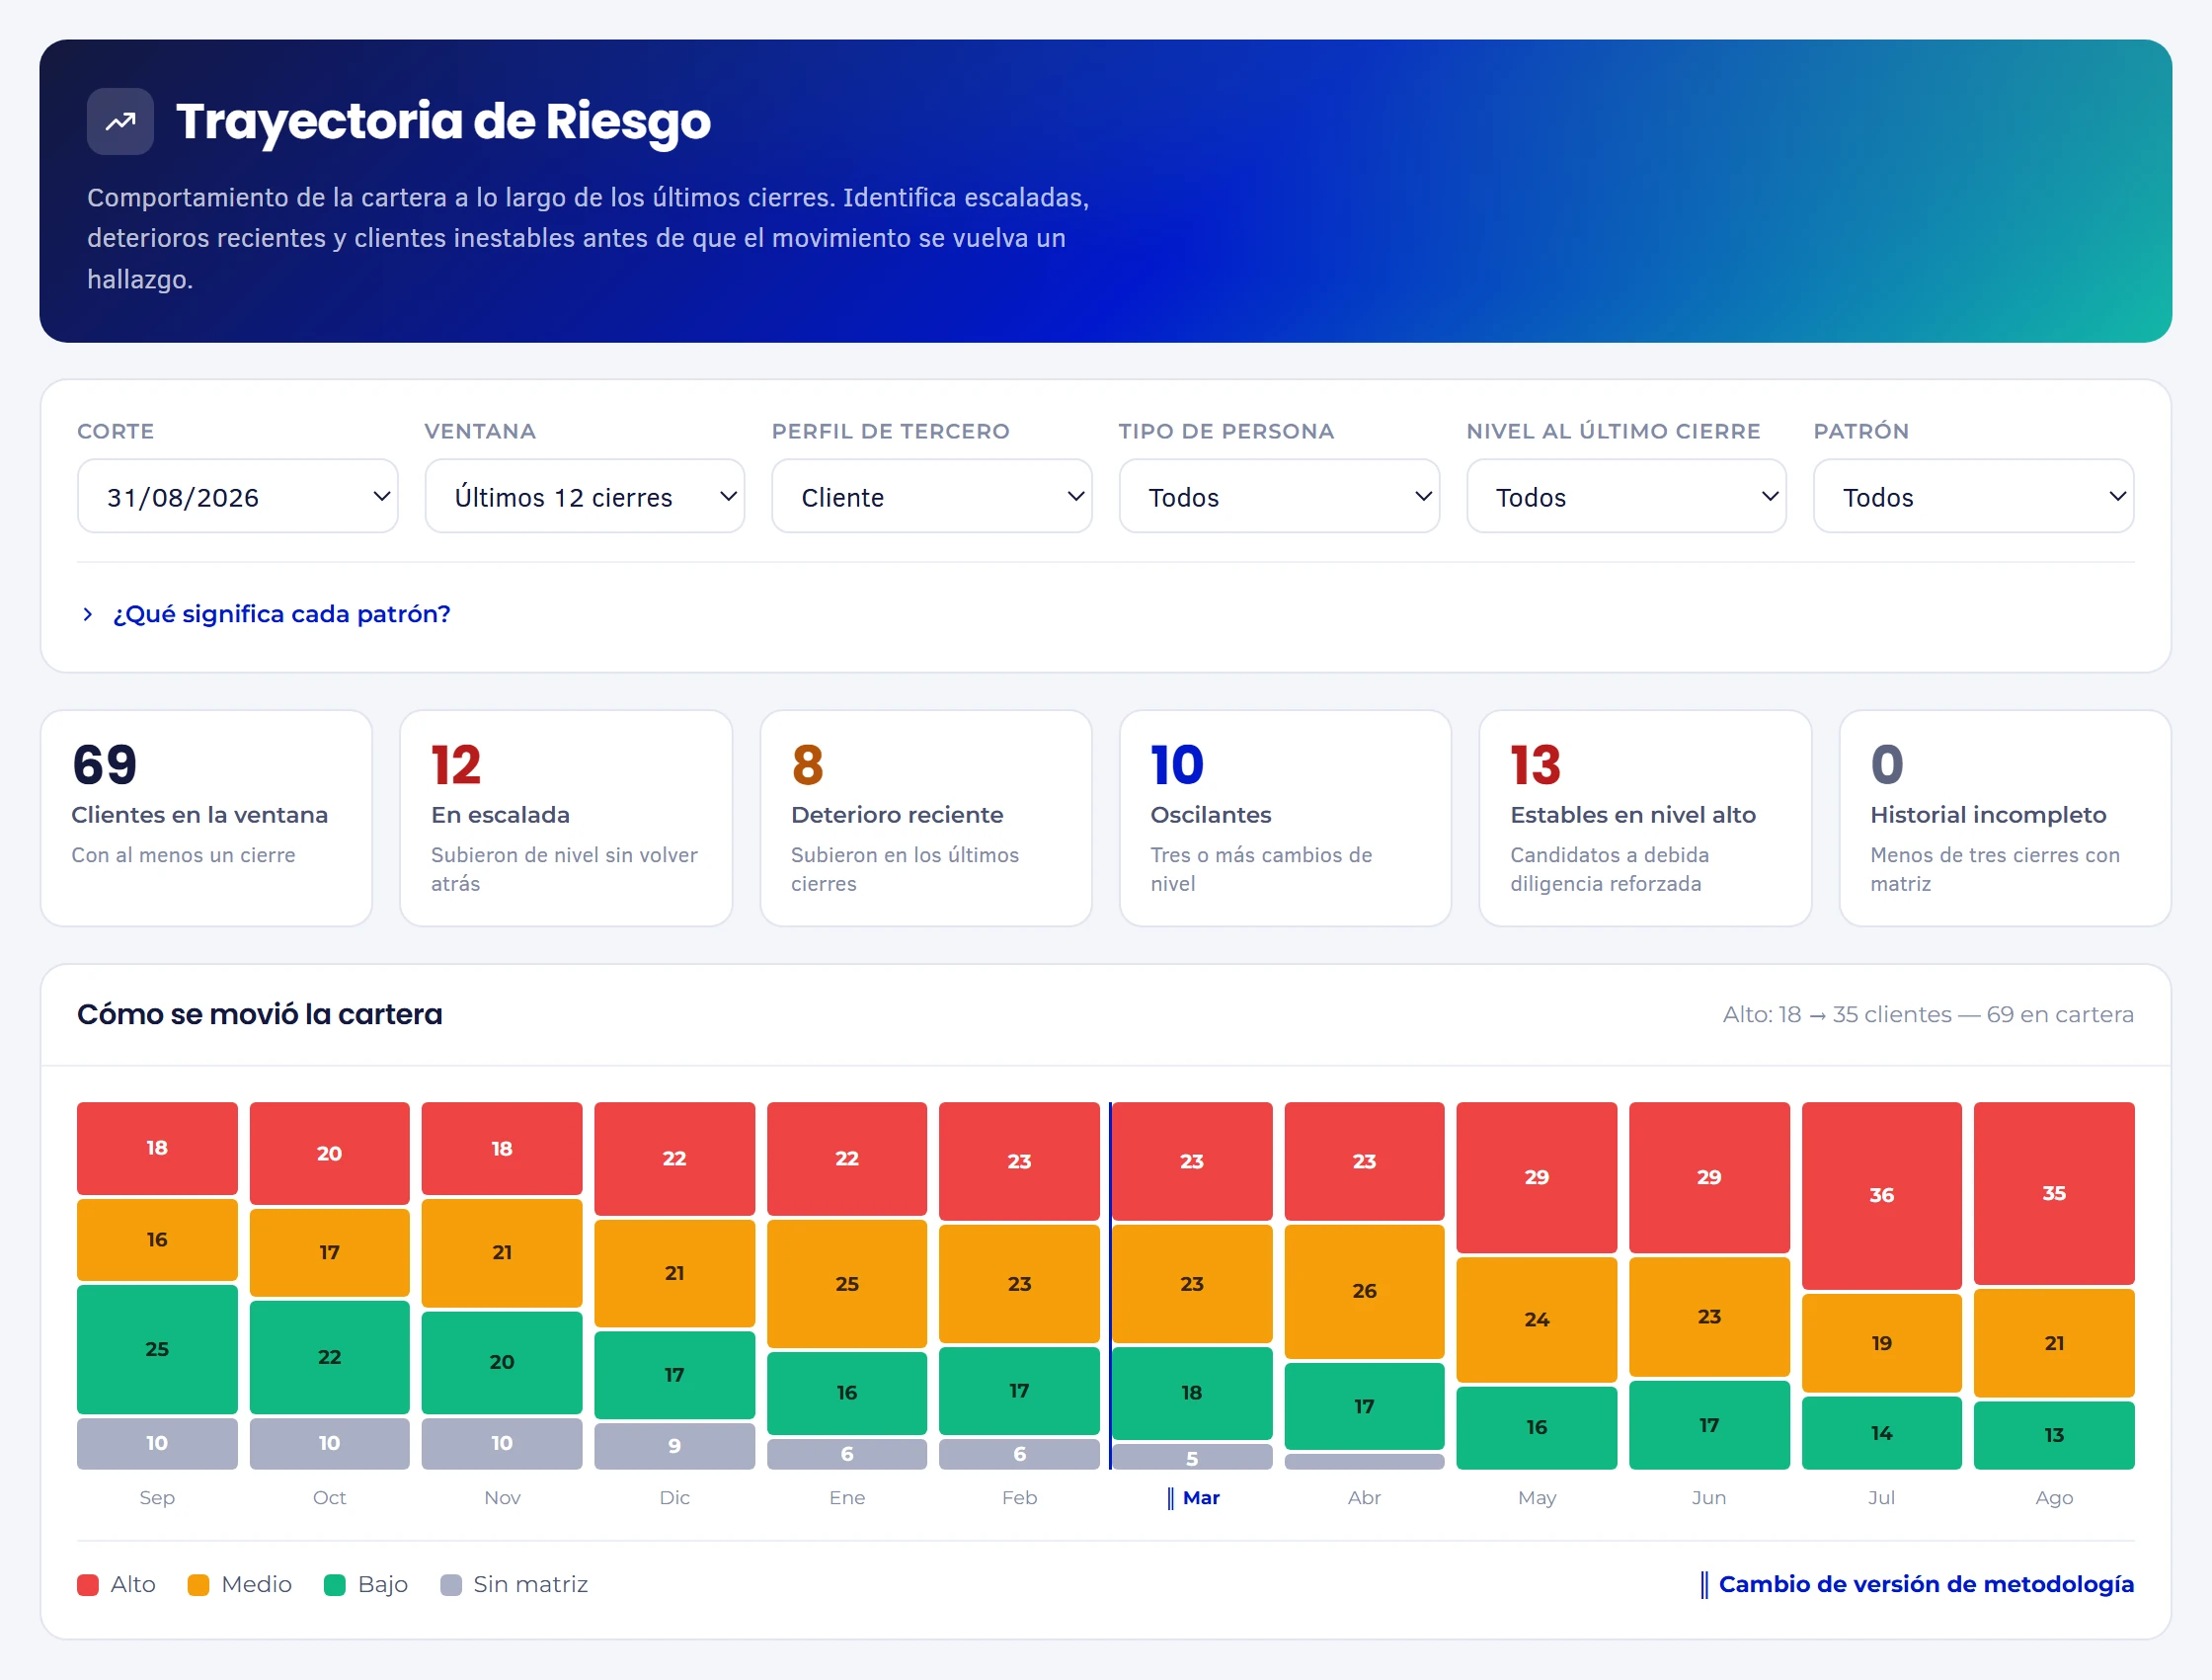
Trajetória de Risco: clientes em escalada, com deterioração recente, oscilantes e estáveis em nível alto, e a carteira por nível de risco em doze fechamentos Ver a tela completa (abre em outra aba)

Como sua carteira se moveu

Doze fechamentos da matriz de risco em uma única visão: quantos clientes passaram a risco alto, quantos escalam sem voltar atrás e a partir de qual fechamento vale uma nova metodologia.

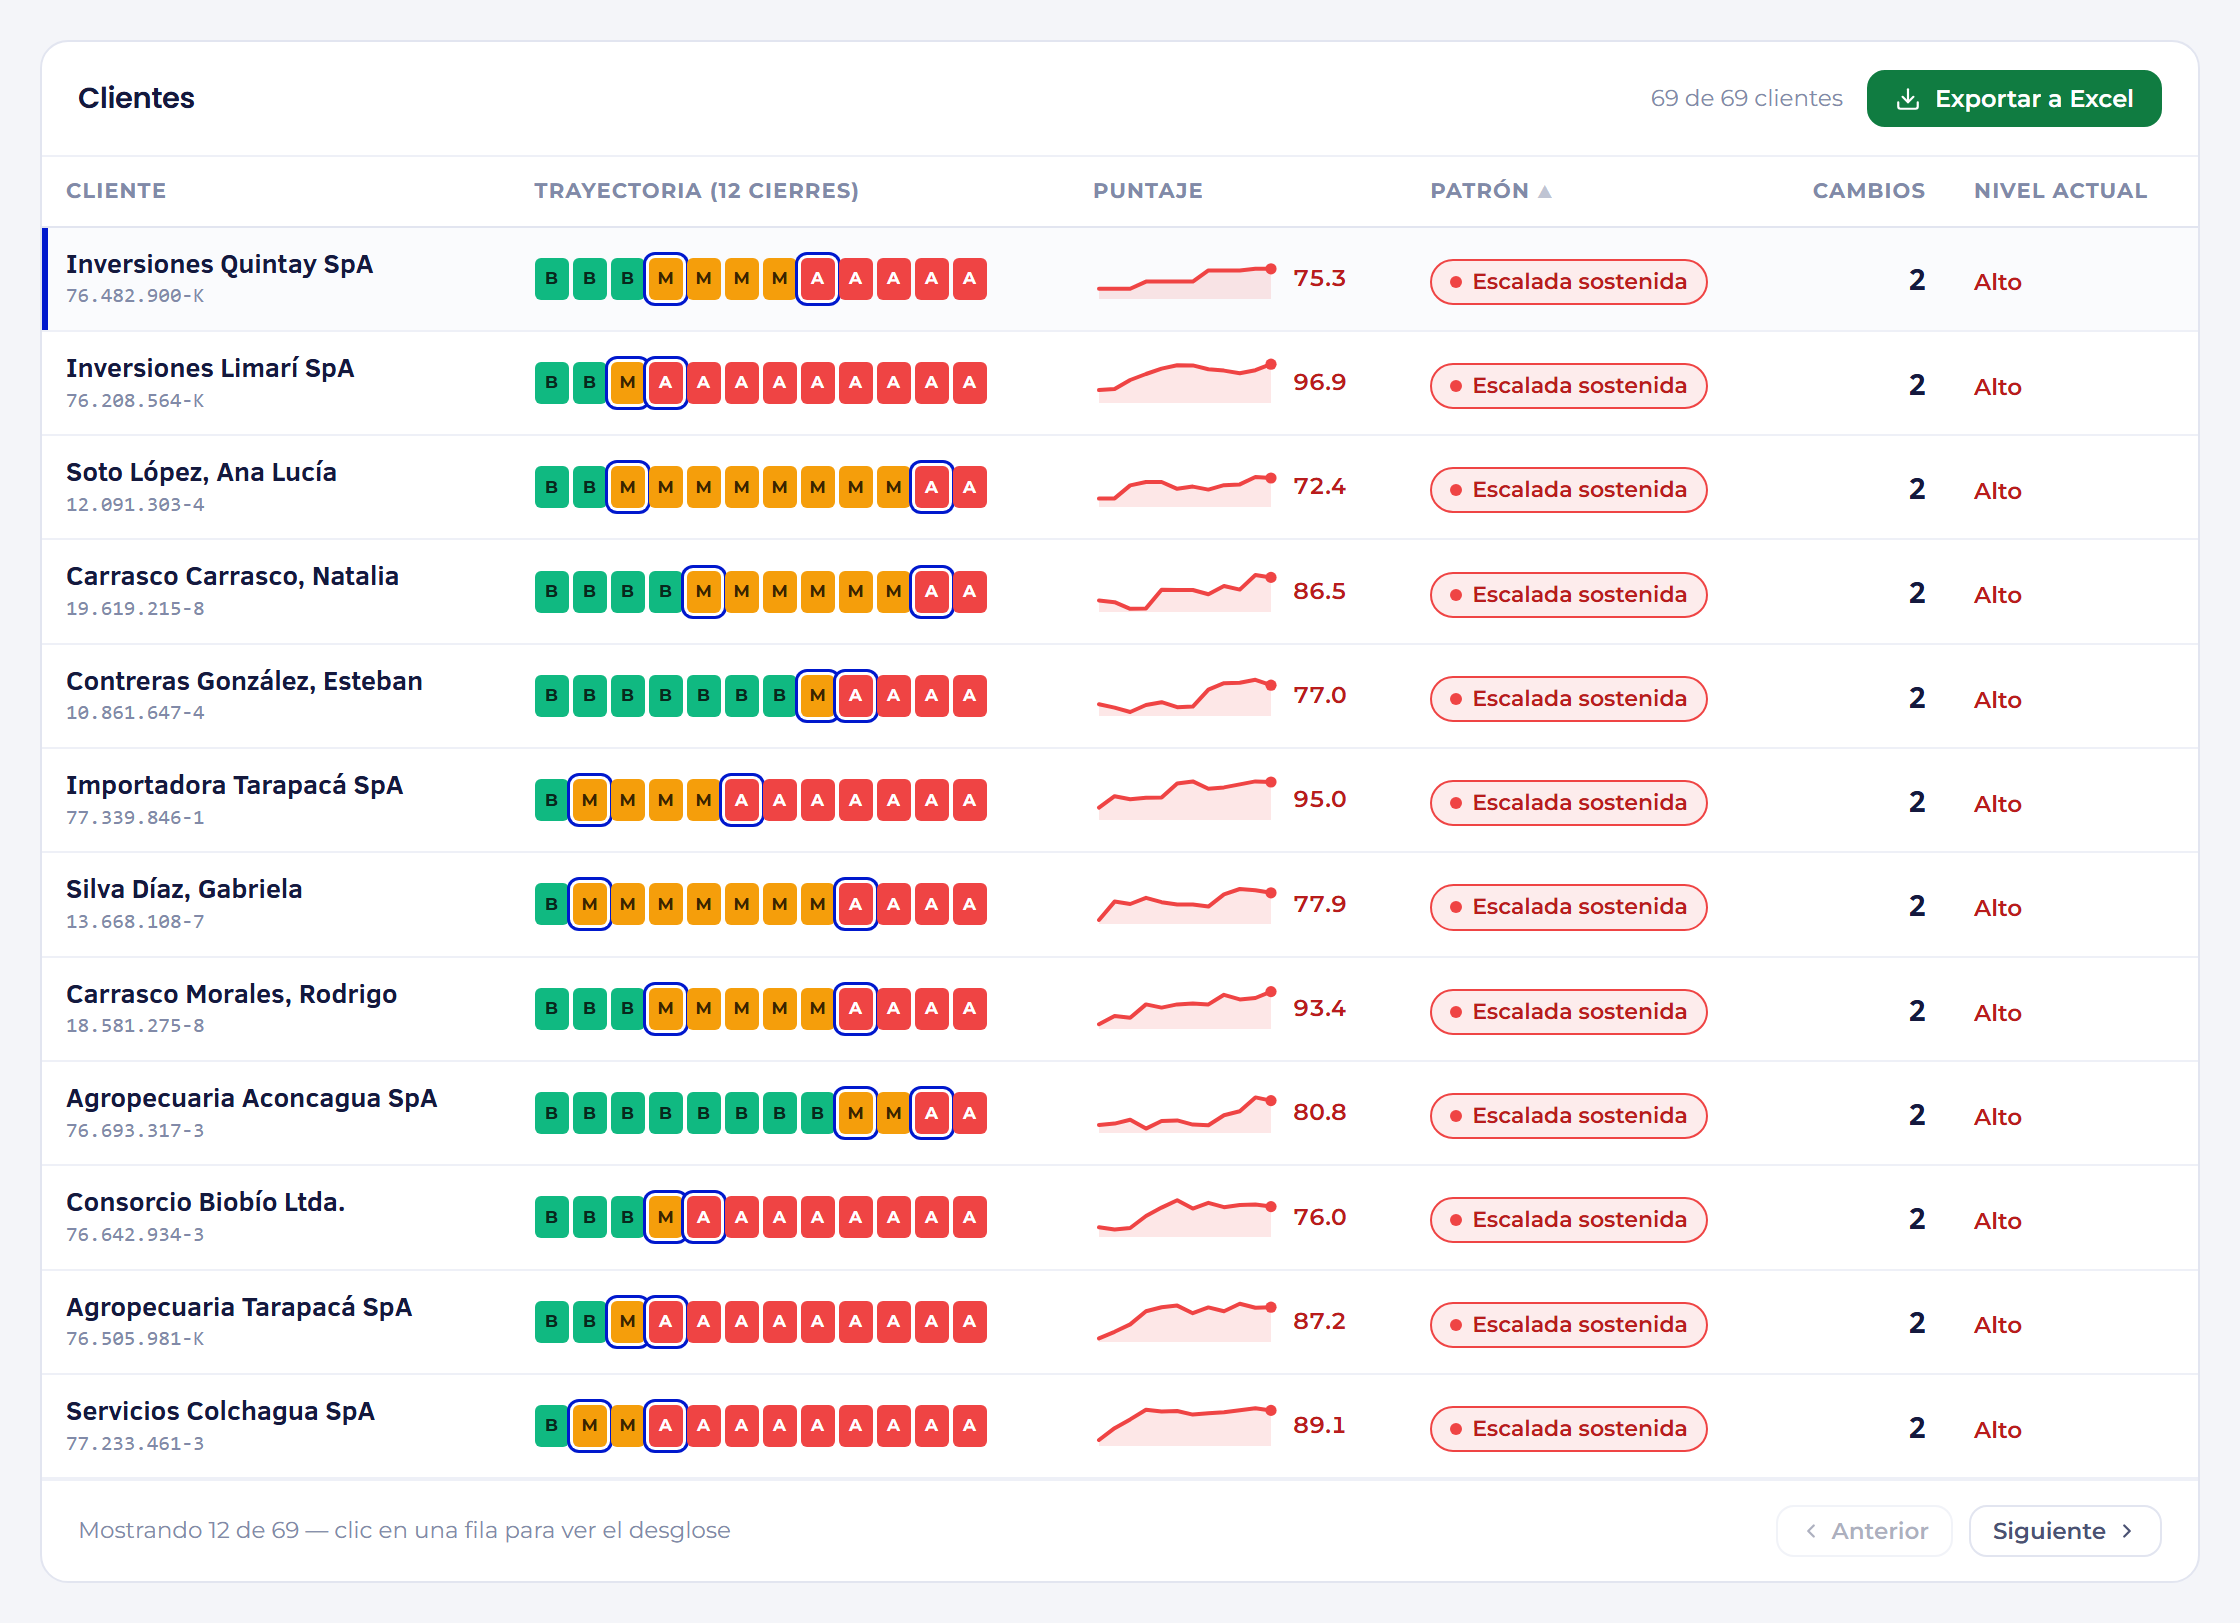
Lista de clientes com a trajetória de doze fechamentos, a pontuação, o padrão e o nível de risco atual Ver a tela completa (abre em outra aba)

Quem olhar hoje

Cada cliente com seus doze fechamentos e um padrão que ordena a atenção: escalada sustentada, deterioração recente, oscilante ou estável em nível alto, candidato à diligência reforçada. A lista vai para o Excel com um clique.

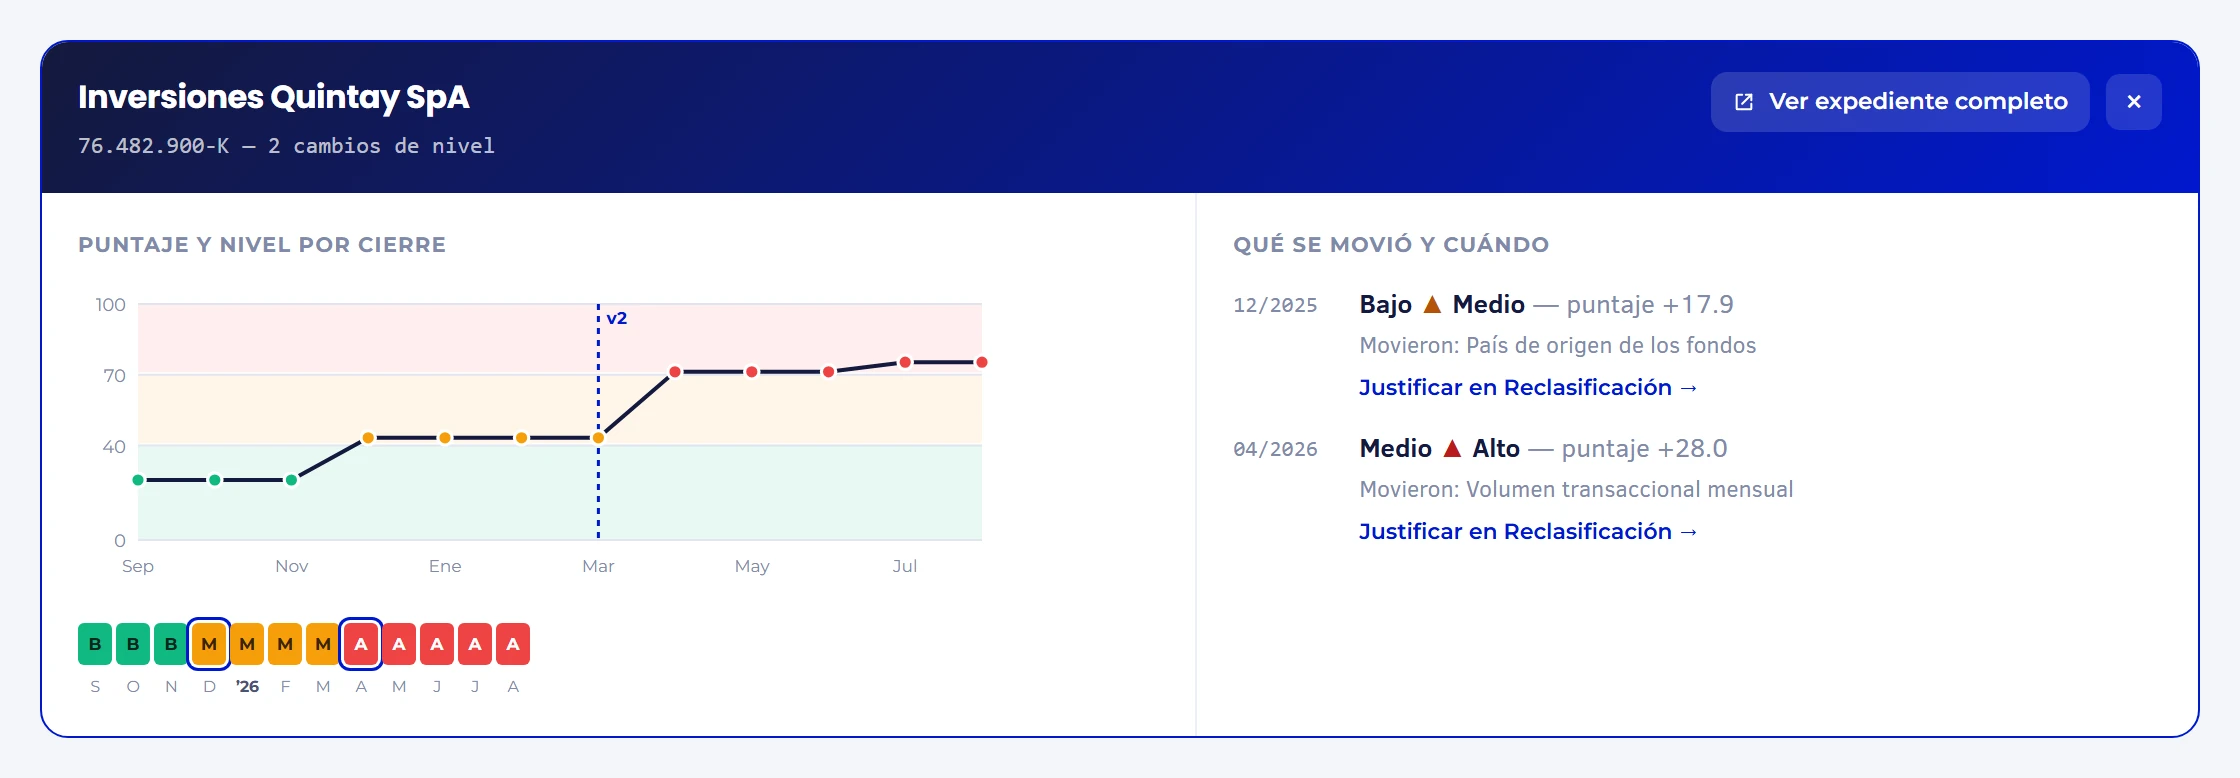
Detalhe de um cliente: a pontuação por fechamento com a mudança de metodologia marcada e cada mudança de nível com o subfator que a moveu Ver a tela completa (abre em outra aba)

O que moveu cada cliente

A pontuação de cada fechamento, o subfator que mudou o nível e em que mês. Cada movimento abre sua justificativa em Reclassificação de Clientes.

Monitoramento PLD

Telas da Snap Compliance com dados fictícios.

Perguntas frequentes

O que mais nos perguntam sobre compliance no Chile

Quem são os sujeitos obrigados da Lei 19.913 no Chile?

Os que seu artigo 3 enumera: bancos e instituições financeiras, emissores e operadores de cartões, casas de câmbio, corretoras de valores, administradoras de fundos, seguradoras, AFPs, cooperativas de poupança e crédito, cassinos, notários, registradores, corretores de imóveis e empresas de gestão imobiliária, entre outros. A Lei Fintec incluiu os inscritos nos registros da CMF, e a Lei 21.575, de 2023, concessionárias de veículos, joalherias e comerciantes de metais preciosos. Com o Due Diligence, cada cliente fica identificado e com seu risco calculado.

O que mudou com a Circular nº 62 da UAF?

Desde 1º de junho de 2025, ela reúne em uma única norma as instruções da UAF para o setor privado e revogou a Circular nº 49 e as posteriores. Define como beneficiário final quem possui 10% ou mais do capital ou dos direitos de voto, ou exerce o controle efetivo; amplia as categorias de pessoas expostas politicamente e estende essa condição até pelo menos um ano após o cargo. O Scan Agent cruza cada cliente e beneficiário final com listas e notícias.

Quando se comunicam à UAF as operações suspeitas e as operações em espécie?

As suspeitas, assim que detectadas, pelo Portal de Entidades Reportantes e sem avisar o cliente: o artigo 6 da Lei 19.913 o proíbe. As operações em espécie acima de USD 10.000 são registradas e guardadas por pelo menos cinco anos. Os bancos as comunicam todo mês; o restante do setor financeiro, a cada trimestre; e o setor não financeiro, a cada semestre, com comunicação negativa se não houve. O Monitoramento PLD alerta quando um cliente sai do seu perfil.

Que multas a UAF aplica por descumprir a Lei 19.913?

O artigo 20 prevê advertência ou multas de até 800 UF para as infrações leves, até 3.000 UF para as menos graves —como descumprir o registro de operações em espécie— e até 5.000 UF para as graves, entre elas não comunicar operações suspeitas. Se uma infração da mesma natureza se repetir em doze meses, a multa pode chegar ao triplo e também alcançar os diretores ou representantes que tenham participado. O Monitoramento PLD guarda a evidência de cada alerta e de sua resolução.

O que a Lei 21.595 mudou na responsabilidade penal das empresas?

Desde 1º de setembro de 2024, a Lei 20.393 torna a pessoa jurídica responsável por todos os crimes dos artigos 1 a 4 da Lei de Crimes Econômicos, sejam ou não crimes econômicos segundo essa lei, além do financiamento do terrorismo e do tráfico de pessoas. Já não se exige que o crime a beneficie: basta que seja cometido no âmbito de sua atividade e facilitado pela falta de um modelo de prevenção efetivamente implementado. A Gestão de Riscos mantém a matriz desses riscos.

O que deve ter um modelo de prevenção de delitos segundo a Lei 20.393?

O artigo 4 pede quatro aspectos, na medida exigível à atividade, ao porte, à complexidade e aos recursos da entidade: identificar as atividades com risco de delito; protocolos e procedimentos com canais seguros de denúncia e sanções internas, comunicados a todos e incorporados aos contratos; um ou mais responsáveis com independência, poderes e recursos; e avaliações periódicas por terceiros independentes. O Canal de Denúncias Anônimas oferece o canal seguro, e a Gestão de Riscos, a identificação das atividades de risco.

Desde quando vigora a Lei 21.719 e que multas prevê?

Suas modificações à Lei 19.628 vigoram a partir de 1º de dezembro de 2026; até lá, segue o texto atual da 19.628. A Agência de Proteção de Dados Pessoais pode multar em até 5.000 UTM as infrações leves, 10.000 as graves e 20.000 as gravíssimas. A reincidência permite até o triplo, e uma empresa que não seja de pequeno porte e reincida em infração grave ou gravíssima arrisca até 2% ou 4% de sua receita anual. O Diagnóstico Lei 21.719, gratuito, mostra suas lacunas.

O que é o modelo de prevenção de infrações da Lei 21.719 e o que regula o Decreto 662?

É o programa de compliance voluntário do artigo 49: um encarregado de proteção de dados com meios e poderes, a caracterização dos dados tratados, as atividades de risco, protocolos, reporte interno e sanções internas. Certificado pela Agência, atenua a responsabilidade, e a entidade passa a constar do Registro Nacional de Sanções e Cumprimento. O Decreto 662 do Ministério da Fazenda, publicado em 9 de setembro de 2026, regula sua implementação, sua certificação —válida por três anos e renovável— e sua supervisão.

A quem obriga a Lei 21.663 de cibersegurança e em que prazos se comunicam os incidentes?

Quem presta serviços essenciais —entre eles energia, telecomunicações, saúde e bancos, serviços financeiros e meios de pagamento— e, com deveres adicionais, os operadores de importância vital que a ANCI qualifica. Todos comunicam ao CSIRT Nacional: alerta precoce em até três horas desde que tomam conhecimento do incidente, atualização em 72 horas —24 para os operadores de importância vital— e relatório final em quinze dias. As multas chegam a 20.000 UTM, e ao dobro para esses operadores.

Como a Snap Compliance ajuda a cumprir essas leis ao mesmo tempo?

Com um único programa e a evidência em um só lugar. O Due Diligence e o Scan Agent identificam clientes e beneficiários finais e os cruzam com listas; o Monitoramento PLD acompanha seu risco fechamento a fechamento; a Gestão de Riscos mantém a matriz de riscos de delitos, de dados e de cibersegurança; o Canal de Denúncias Anônimas oferece o canal seguro que a Lei 20.393 exige; e o Diagnóstico Lei 21.719 mede o que falta antes de 1º de dezembro de 2026.

Seu programa resistiria hoje à revisão de um supervisor?

Revisamos com você onde sua entidade está diante destas normas e o que falta para deixar isso demonstrado.

Falar com um especialista

Autodiagnóstico gratuito · Chile

Quão preparada está sua organização para a Lei nº 21.719 do Chile?

Responda às perguntas que se aplicam à sua organização e conheça seus achados bloqueantes, suas lacunas por domínio e sua exposição estimada, com um plano de ação em Word. Disponível em espanhol.

16 domínios · 45 a 90 minutos · salva e retoma Faltam 64 dias para a vigência